供应链安全管理体系 构筑韧性供应链的核心框架
在全球化与数字化交织的今天,供应链已成为企业运营的命脉,其复杂性与脆弱性也日益凸显。从自然灾害、地缘政治冲突到网络攻击、供应商突发破产,任何环节的微小波动都可能引发连锁反应。因此,供应链安全管理体系(Supply Chain Security Management System, SCSMS)不再是一个可选项,而是企业生存与发展的基石。
一、什么是供应链安全管理体系?
供应链安全管理体系是一套系统化、标准化的管理框架,旨在识别、评估、缓解和监控供应链全流程中的各类安全风险,确保产品从原材料采购、生产制造、仓储运输到最终交付的完整性、保密性和可用性。它借鉴了ISO 28000等国际标准,强调基于风险的方法和持续改进的PDCA(计划-执行-检查-处理)循环。
其核心目标包括:
- 保障资产安全:防止货物被盗、损坏、掺假或恐怖主义破坏。
- 确保信息完整:保护商业数据、知识产权和客户隐私免受网络威胁。
- 维持业务连续性:在中断事件发生时快速恢复,减少损失。
- 满足合规要求:遵循各国海关、行业监管及国际公约(如C-TPAT、AEO)的规定。
二、供应链安全管理体系的关键要素
一个有效的SCSMS通常包含以下模块:
- 领导力与承诺:高层管理者需制定安全方针,分配资源,并将安全纳入企业战略。
- 风险与机遇评估:系统识别内外部威胁(如供应商财务风险、运输路线安全、IT系统漏洞),评估可能性和影响,确定优先级。
- 控制措施与协议:制定物理安全(围栏、监控、门禁)、信息安全(加密、防火墙、访问控制)、人员安全(背景调查、培训)及流程安全(双重验收、封条管理)。
- 合作与沟通:与供应商、物流商、客户及政府机构建立信息共享和协同响应机制。
- 培训与意识:定期对员工和合作伙伴进行安全演练和意识教育。
- 绩效评估与改进:通过关键绩效指标(KPI)如事故率、响应时间、审核不符项,驱动持续优化。
三、供应链安全管理与供应链管理的融合
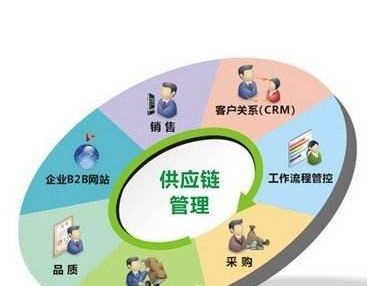
传统供应链管理聚焦于成本、效率、质量和交付,而安全管理则关注风险与韧性。两者并非对立,而是互补。将安全要素嵌入供应链管理的各个环节——
- 采购:对供应商进行安全资质审核,签订安全附加协议;
- 生产:实施防篡改包装、工控系统安全防护;
- 物流:选择合规承运商,使用GPS追踪和电子封条;
- 逆向物流:严格处理退货与维修,防止假冒品回流。
如此,企业不仅能降低成本,还能避免因安全事件导致的质量召回、赔偿和声誉损失。
四、实施挑战与成功关键
企业常面临成本压力、复杂的多级供应商网络、数据碎片化及文化差异等挑战。成功的关键在于:
- 顶层设计:将安全纳入企业治理和风险管理体系。
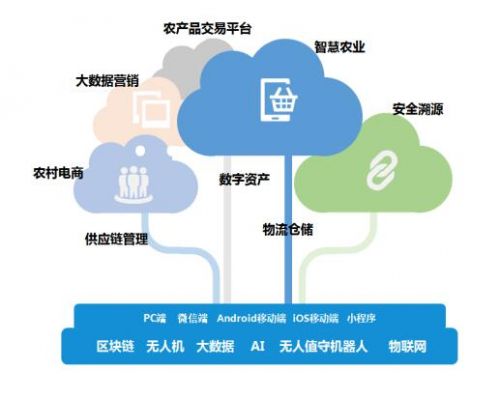
- 技术赋能:利用物联网、区块链、人工智能实现可视化与预测性风险管控。
- 生态协作:与上下游伙伴共建安全标准,而非独善其身。
- 动态迭代:定期演练、审计和更新预案,适应不断演变的威胁。
供应链安全管理体系是企业在不确定世界中保持竞争力的护城河。它超越了简单的安防检查,升维为一种战略能力——通过系统化的风险治理和全链条协同,将安全转化为信任、效率与韧性的来源。面对那些率先构建成熟SCSMS的企业,将在风浪中行稳致远。
如若转载,请注明出处:http://www.yundoodoo.com/product/45.html
更新时间:2026-09-19 17:00:18